マルチウィンドウ Web アーキテクチャ
オフィスソフト、グラフィックツール、テキストエディタのほとんどはマルチウィンドウ構成をサポートしています。これはデスクトップ領域を最大限に活用したり、アプリの一部を独立したウィジェットとして扱う上で非常に理にかなっています。
なぜ Web アプリではこれが一般的でなかったのか?
Web ページから新しいウィンドウを開く操作は、かつてポップアップ広告に悪用された経緯があり、ブラウザベンダーは厳しいセキュリティ制限と制約を課すようになりました。
Strelit Layout はどのようにこれを解決するか
Strelit Layout は、すべての補助サブウィンドウで同一の URL を読み込みつつ設定命令を渡すことで、ブラウザ固有の差異とセキュリティ制約を解消しています。これにより Same-Origin Policy を完全に満たし、不安定なウィンドウ間通信を最小限に抑えます。
EventHub を介したウィンドウ間通信
切り離されたポップアウトウィンドウは独立したブラウジングコンテキストに存在するため、メモリはグローバルに共有されません。
Strelit UI Kit は、ネイティブのウィンドウ間 EventHub(layout.eventHub
経由でアクセス)を提供し、ルートレイアウトと子レイアウト BrowserPopout 間で DOM
イベントルーティングを行います:
// メインのワークスペースウィンドウ側:
myLayout.eventHub.emitUserBroadcast('tickerPrice', { symbol: 'AAPL', price: 184.2 });

// 切り離された任意の BrowserPopout や補助ウィンドウ側:
myLayout.eventHub.on('userBroadcast', (data) => {
  console.log('マルチウィンドウメッセージを受信:', data);
});
stateRequestEvent による状態の最新同期
スタックやコンポーネントがポップアウトされると、Strelit は
container.stateRequestEvent
を利用して設定をシリアライズし、ポップアップウィンドウ内で復元(リハイドレーション)します。コンポーネント側でステートプロバイダーを割り当ててください:
container.stateRequestEvent = () => {
  return {
    activeFilter: currentFilter,
    scrollPosition: container.element.scrollTop,
  };
};
ポップアウトウィンドウの設定オプション
layoutConfig.settings 内で、モニター間でのポップアウトの挙動を細かく制御できます:
const config = {
  settings: {
    popoutWholeStack: false, // アクティブなタブのみか、スタック全体をポップアウトするか
    blockedPopoutsThrowError: true, // ブラウザがポップアップをブロックした際にエラーをスローするか
    closePopoutsOnUnload: true, // メインウィンドウを閉じた際に子ポップアウトも閉じるか
    popInOnClose: false, // ポップアウトを閉じた際にメインウィンドウへ再ドッキングするか
  },
  root: {/* ... */},
};
ブロックされたポップアウトウィンドウのハンドリング
モダンブラウザは、タブヘッダーのポップアウトボタンをクリックするなど、ユーザーの明示的な操作がない限り、プログラムからの
window.open をブロックします。
以前開いていたポップアウトを含むシリアライズ済みレイアウトを自動復元する際は、
PopoutBlockedError をキャッチしてください:
try {
  myLayout.loadLayout(restoredConfig);
} catch (error) {
  if (error.name === 'PopoutBlockedError' || error.message.includes('popout')) {
    // ユーザーにドメインのポップアップ許可を促すバナーを表示
    showNotificationBanner(
      '切り離されたワークスペースウィンドウを復元するには、ブラウザでポップアップを許可してください。'
    );
  }
}
ユーザーがポップアップを許可すると、マルチモニター環境全体でスムーズにウィンドウが展開されます。
アドレスバー (Location Bar) に関する留意点
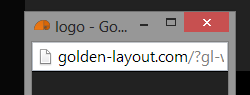
ポップアップウィンドウにはアドレスバーが表示されます。これはフィッシング攻撃(銀行のログイン画面などを偽装すること)を防ぐためのブラウザ標準のセキュリティ仕様であり、Webアプリの表示領域を一部占有しますが、無効化することはできません(ウィンドウを開く際に
locationbar:‘no’ を指定しても現代のブラウザでは無視されます)。